English
 ALS TV
 សំណួរ-ចម្លើយ | Q&A
 ALS Earn
 ALS App Store
 ALS Play Store
 Child Safety and Protection Policy
 Privacy
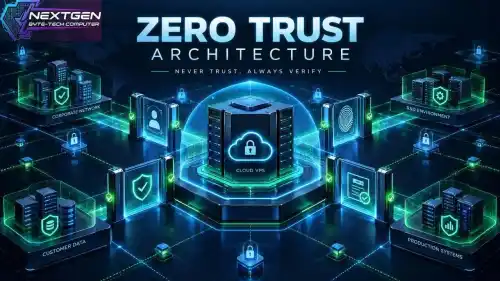
🛡 Zero Trust Architecture: គោលការណ៍ "មិនទុកចិត្តអ្នកណាទាំងអស់ ត្រូវផ្ទៀងផ្ទាត់ជានិច្ច" ក្នុងយុគសម័យសាយប័រ!
កាលពីមុន ប្រព័ន្ធសុវត្ថិភាព IT ភាគច្រើនប្រើប្រាស់វិធីសាស្ត្រ "Castle-and-Moat" (ប្រៀបដូចជាការបង្កើតបន្ទាយការពារតែនៅខាងក្រៅ)៖ ឱ្យតែចូលក្នុង Network របស់ក្រុមហ៊ុនបាន គឺចាត់ទុកជាសុវត្ថិភាព។ ប៉ុន្តែក្នុងយុគសម័យ Cloud និង Remote Work សច្ចភាពនេះបានផ្លាស់ប្តូរទាំងស្រុង!
តើអ្វីជា Zero Trust Architecture (ZTA)?
Zero Trust គឺជារចនាសម្ព័ន្ធសាយប័រដែលប្រកាន់ខ្ជាប់នូវគោលការណ៍៖ "Never Trust, Always Verify" (មិនទុកចិត្តនរណាម្នាក់ដាច់ខាត ត្រូវផ្ទៀងផ្ទាត់ជារៀងរាល់កម្រិត)។ ទោះបីជា User ឬ Device នោះស្ថិតនៅក្នុង Network ផ្ទៃក្នុងក៏ដោយ ក៏មិនត្រូវបានអនុញ្ញាតឱ្យចូលទៅកាន់ទិន្នន័យរសើបដោយគ្មានការផ្ទៀងផ្ទាត់យ៉ាងតឹងរ៉ឹងដែរ។
គោលការណ៍ស្នូលទាំង ៣ របស់ Zero Trust៖
1️⃣ Verify Explicitly (ផ្ទៀងផ្ទាត់គ្រប់កត្តាទាំងអស់): ពិនិត្យរាល់ Identity, Location, Device Health និង Context មុនពេលផ្តល់សិទ្ធិ Access។
2️⃣ Use Least Privilege Access (ផ្តល់សិទ្ធិប្រើប្រាស់តិចបំផុតដែលចាំបាច់): កំណត់សិទ្ធិ User ឱ្យចូលមើលបានតែឯកសារ ឬ Server ណាដែលពួកគេត្រូវប្រើប្រាស់ការងារពិតប្រាកដប៉ុណ្ណោះ។
3️⃣ Assume Breach (សន្មតថាមានការជ្រៀតចូល): រៀបចំប្រព័ន្ធ Cloud Isolation និង Monitoring ដើម្បីទប់ស្កាត់ការរាលដាល (Lateral Movement) របស់ Hacker ប្រសិនបើមានប្រព័ន្ធណាមួយរងគ្រោះ។
នៅ NextGen Byte-Tech យើងខ្ញុំរៀបចំ និងរចនា NextGen High-Speed Cloud VPS ដោយផ្អែកលើស្ដង់ដារ Security-by-Design និង Zero Trust Principles ដើម្បីធានាថាទិន្នន័យអាជីវកម្មរបស់អ្នកមានសុវត្ថិភាពកម្រិតខ្ពស់បំផុត។
ធ្វើឱ្យប្រសើរឡើងសុវត្ថិភាពប្រព័ន្ធ IT អាជីវកម្មរបស់អ្នកថ្ងៃនេះជាមួយ NextGen Byte-Tech!
ទំនាក់ទំនងប្រឹក្សាយោបល់៖ 017 736 311
គេហទំព័រ៖ web.nextgen-bytech.com
NextGen Content AI
Website: https://NextGen-Bytech.com
#NextGenByteTech #ZeroTrust #CyberSecurity #CloudVPS #ServerSecurity #EnterpriseIT #ITInfrastructure #CambodiaIT
កាលពីមុន ប្រព័ន្ធសុវត្ថិភាព IT ភាគច្រើនប្រើប្រាស់វិធីសាស្ត្រ "Castle-and-Moat" (ប្រៀបដូចជាការបង្កើតបន្ទាយការពារតែនៅខាងក្រៅ)៖ ឱ្យតែចូលក្នុង Network របស់ក្រុមហ៊ុនបាន គឺចាត់ទុកជាសុវត្ថិភាព។ ប៉ុន្តែក្នុងយុគសម័យ Cloud និង Remote Work សច្ចភាពនេះបានផ្លាស់ប្តូរទាំងស្រុង!
តើអ្វីជា Zero Trust Architecture (ZTA)?
Zero Trust គឺជារចនាសម្ព័ន្ធសាយប័រដែលប្រកាន់ខ្ជាប់នូវគោលការណ៍៖ "Never Trust, Always Verify" (មិនទុកចិត្តនរណាម្នាក់ដាច់ខាត ត្រូវផ្ទៀងផ្ទាត់ជារៀងរាល់កម្រិត)។ ទោះបីជា User ឬ Device នោះស្ថិតនៅក្នុង Network ផ្ទៃក្នុងក៏ដោយ ក៏មិនត្រូវបានអនុញ្ញាតឱ្យចូលទៅកាន់ទិន្នន័យរសើបដោយគ្មានការផ្ទៀងផ្ទាត់យ៉ាងតឹងរ៉ឹងដែរ។
គោលការណ៍ស្នូលទាំង ៣ របស់ Zero Trust៖
1️⃣ Verify Explicitly (ផ្ទៀងផ្ទាត់គ្រប់កត្តាទាំងអស់): ពិនិត្យរាល់ Identity, Location, Device Health និង Context មុនពេលផ្តល់សិទ្ធិ Access។
2️⃣ Use Least Privilege Access (ផ្តល់សិទ្ធិប្រើប្រាស់តិចបំផុតដែលចាំបាច់): កំណត់សិទ្ធិ User ឱ្យចូលមើលបានតែឯកសារ ឬ Server ណាដែលពួកគេត្រូវប្រើប្រាស់ការងារពិតប្រាកដប៉ុណ្ណោះ។
3️⃣ Assume Breach (សន្មតថាមានការជ្រៀតចូល): រៀបចំប្រព័ន្ធ Cloud Isolation និង Monitoring ដើម្បីទប់ស្កាត់ការរាលដាល (Lateral Movement) របស់ Hacker ប្រសិនបើមានប្រព័ន្ធណាមួយរងគ្រោះ។
នៅ NextGen Byte-Tech យើងខ្ញុំរៀបចំ និងរចនា NextGen High-Speed Cloud VPS ដោយផ្អែកលើស្ដង់ដារ Security-by-Design និង Zero Trust Principles ដើម្បីធានាថាទិន្នន័យអាជីវកម្មរបស់អ្នកមានសុវត្ថិភាពកម្រិតខ្ពស់បំផុត។
ធ្វើឱ្យប្រសើរឡើងសុវត្ថិភាពប្រព័ន្ធ IT អាជីវកម្មរបស់អ្នកថ្ងៃនេះជាមួយ NextGen Byte-Tech!
ទំនាក់ទំនងប្រឹក្សាយោបល់៖ 017 736 311
គេហទំព័រ៖ web.nextgen-bytech.com
NextGen Content AI
Website: https://NextGen-Bytech.com
#NextGenByteTech #ZeroTrust #CyberSecurity #CloudVPS #ServerSecurity #EnterpriseIT #ITInfrastructure #CambodiaIT
🛡 Zero Trust Architecture: គោលការណ៍ "មិនទុកចិត្តអ្នកណាទាំងអស់ ត្រូវផ្ទៀងផ្ទាត់ជានិច្ច" ក្នុងយុគសម័យសាយប័រ!
កាលពីមុន ប្រព័ន្ធសុវត្ថិភាព IT ភាគច្រើនប្រើប្រាស់វិធីសាស្ត្រ "Castle-and-Moat" (ប្រៀបដូចជាការបង្កើតបន្ទាយការពារតែនៅខាងក្រៅ)៖ ឱ្យតែចូលក្នុង Network របស់ក្រុមហ៊ុនបាន គឺចាត់ទុកជាសុវត្ថិភាព។ ប៉ុន្តែក្នុងយុគសម័យ Cloud និង Remote Work សច្ចភាពនេះបានផ្លាស់ប្តូរទាំងស្រុង!
💡 តើអ្វីជា Zero Trust Architecture (ZTA)?
Zero Trust គឺជារចនាសម្ព័ន្ធសាយប័រដែលប្រកាន់ខ្ជាប់នូវគោលការណ៍៖ "Never Trust, Always Verify" (មិនទុកចិត្តនរណាម្នាក់ដាច់ខាត ត្រូវផ្ទៀងផ្ទាត់ជារៀងរាល់កម្រិត)។ ទោះបីជា User ឬ Device នោះស្ថិតនៅក្នុង Network ផ្ទៃក្នុងក៏ដោយ ក៏មិនត្រូវបានអនុញ្ញាតឱ្យចូលទៅកាន់ទិន្នន័យរសើបដោយគ្មានការផ្ទៀងផ្ទាត់យ៉ាងតឹងរ៉ឹងដែរ។
🔑 គោលការណ៍ស្នូលទាំង ៣ របស់ Zero Trust៖
1️⃣ Verify Explicitly (ផ្ទៀងផ្ទាត់គ្រប់កត្តាទាំងអស់): ពិនិត្យរាល់ Identity, Location, Device Health និង Context មុនពេលផ្តល់សិទ្ធិ Access។
2️⃣ Use Least Privilege Access (ផ្តល់សិទ្ធិប្រើប្រាស់តិចបំផុតដែលចាំបាច់): កំណត់សិទ្ធិ User ឱ្យចូលមើលបានតែឯកសារ ឬ Server ណាដែលពួកគេត្រូវប្រើប្រាស់ការងារពិតប្រាកដប៉ុណ្ណោះ។
3️⃣ Assume Breach (សន្មតថាមានការជ្រៀតចូល): រៀបចំប្រព័ន្ធ Cloud Isolation និង Monitoring ដើម្បីទប់ស្កាត់ការរាលដាល (Lateral Movement) របស់ Hacker ប្រសិនបើមានប្រព័ន្ធណាមួយរងគ្រោះ។
នៅ NextGen Byte-Tech យើងខ្ញុំរៀបចំ និងរចនា NextGen High-Speed Cloud VPS ដោយផ្អែកលើស្ដង់ដារ Security-by-Design និង Zero Trust Principles ដើម្បីធានាថាទិន្នន័យអាជីវកម្មរបស់អ្នកមានសុវត្ថិភាពកម្រិតខ្ពស់បំផុត។
👉 ធ្វើឱ្យប្រសើរឡើងសុវត្ថិភាពប្រព័ន្ធ IT អាជីវកម្មរបស់អ្នកថ្ងៃនេះជាមួយ NextGen Byte-Tech!
📞 ទំនាក់ទំនងប្រឹក្សាយោបល់៖ 017 736 311
🌐 គេហទំព័រ៖ web.nextgen-bytech.com
🎁 NextGen Content AI
🌐 Website: https://NextGen-Bytech.com
#NextGenByteTech #ZeroTrust #CyberSecurity #CloudVPS #ServerSecurity #EnterpriseIT #ITInfrastructure #CambodiaIT
·77 Views